Quand un utilisateur clique sur « Partager » dans SharePoint ou OneDrive, la fenêtre qu’il connaît est en train de changer. Microsoft déploie jusqu’à la fin de novembre 2026 une troisième génération de partage construite autour d’un « hero link » : un seul lien principal par fichier ou dossier. Pour l’utilisateur, c’est plus simple. Pour celui qui gouverne Copilot, c’est une nouvelle variable dans le problème du surpartage, avec un détail qui compte : il n’existe aucun réglage à l’échelle du locataire pour ce lien.
Ce que Microsoft déploie
L’avis MC1454378 du Centre de messages (mis à jour le 7 octobre 2026) décrit les règles de base :
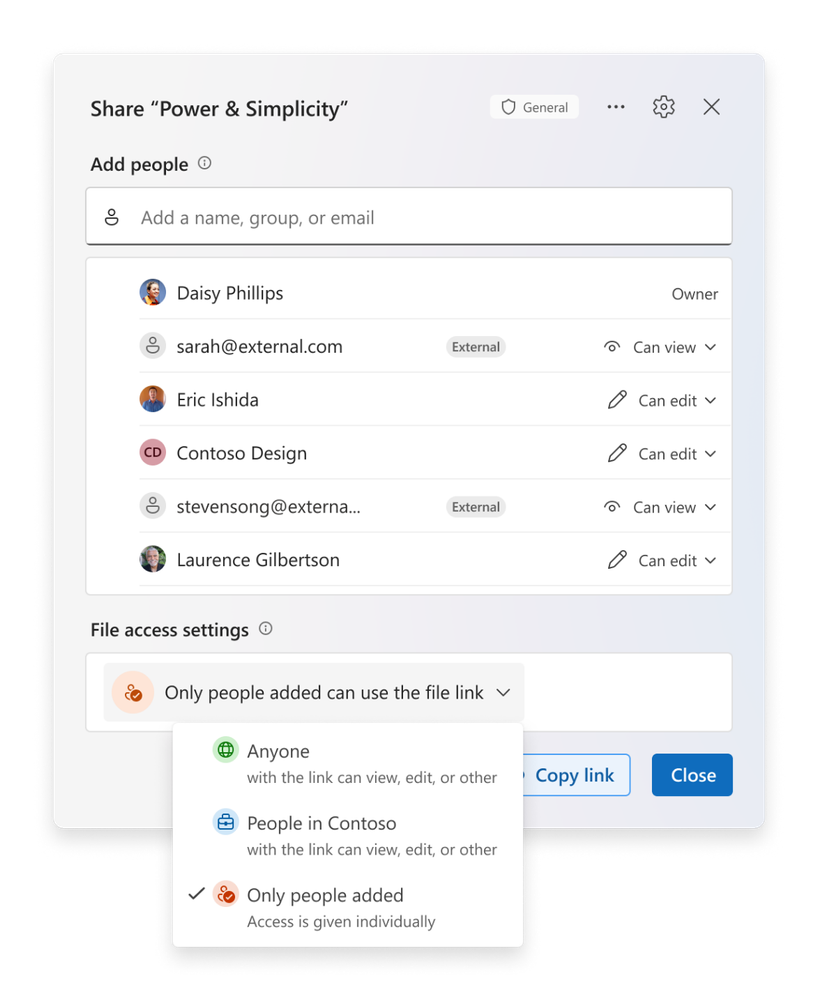
- chaque fichier et chaque dossier a un lien principal unique (le hero link) affiché dans la fenêtre de partage ;
- par défaut, le lien est réglé sur « Seulement les personnes ajoutées » : le lien lui-même n’ouvre l’accès à personne ;
- l’utilisateur peut élargir l’accès aux personnes de l’organisation ou, si la politique le permet, à tout le monde ;
- modifier l’audience met à jour le lien existant au lieu d’en créer un nouveau : l’expéditeur n’a pas à renvoyer une nouvelle adresse ;
- les liens déjà partagés continuent de fonctionner. Ils apparaissent sous « Autres liens » ;
- ajouter des personnes directement reste la méthode la plus simple et ne change pas ;
- le lien est en consultation par défaut.
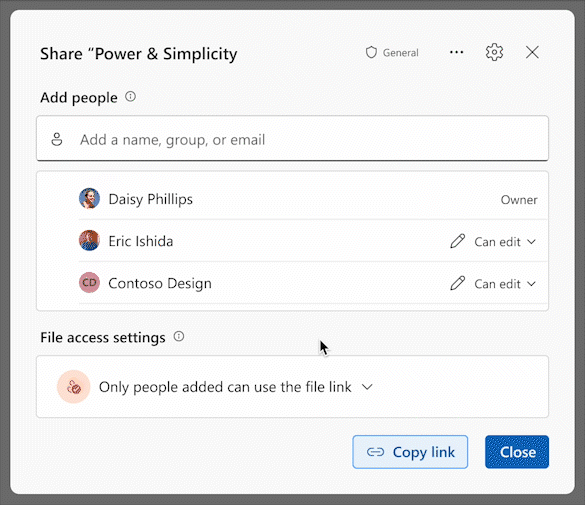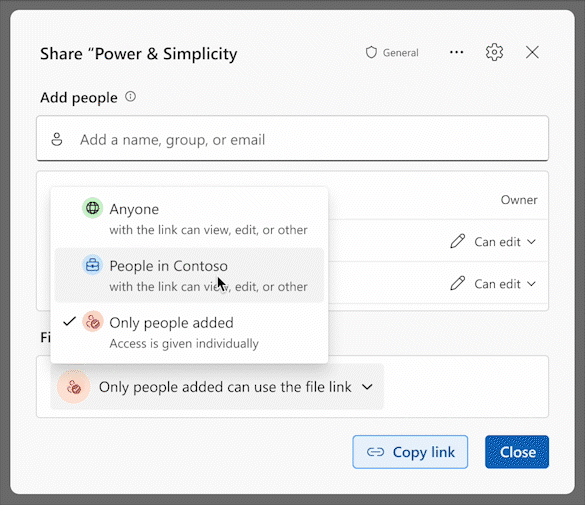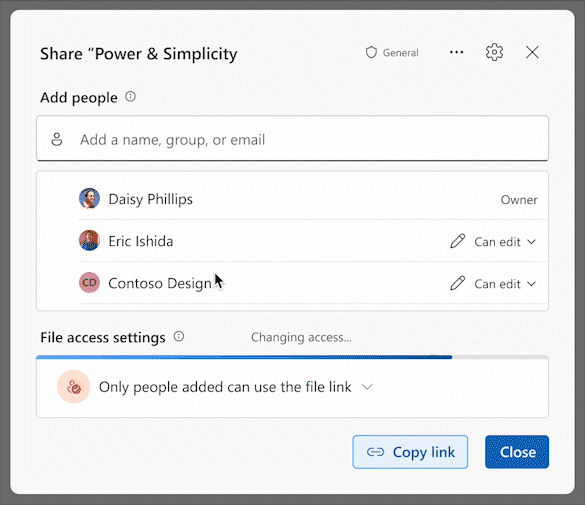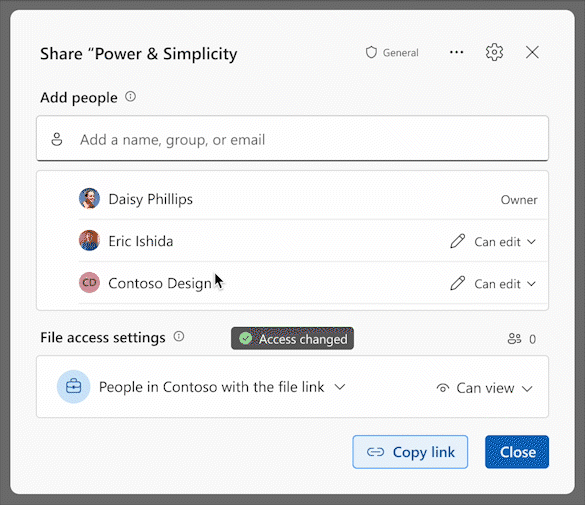
Le déploiement est annoncé du début octobre à la fin novembre 2026 (nuages mondial, GCC, GCC High et DoD). Le calendrier a glissé deux fois : le début était prévu à la mi-septembre et la fin, à la fin octobre (mise à jour de l’avis le 7 octobre).

Pourquoi Copilot est concerné
La page Learn sur la confidentialité de Copilot (mise à jour le 30 septembre 2026) rappelle que Copilot ne présente que les données de l’organisation auxquelles l’utilisateur a au moins la permission de lecture. Copilot ne contourne donc rien : il reflète vos permissions. Plus l’accès effectif d’un contenu s’élargit, plus il y a de monde pour qui Copilot peut le faire remonter.
Or l’avis MC1454378 précise que l’accès effectif demeure la combinaison la plus permissive des permissions directes, héritées, de groupe et de lien. Le hero link s’ajoute à cette somme. Un employé qui élargit un lien à « Personnes de l’organisation » pour régler un problème d’accès en trente secondes vient de modifier la portée de ce contenu, sans que personne ne l’ait remarqué.
Un bémol d’honnêteté : je n’ai trouvé dans les sources officielles consultées aucun passage qui explique précisément comment Copilot traite un lien d’organisation que personne n’a encore ouvert. Ne présumez rien : testez dans votre locataire.
Les trois pièges de gouvernance
- Aucun réglage global. Le seul contrôle documenté est le paramètre
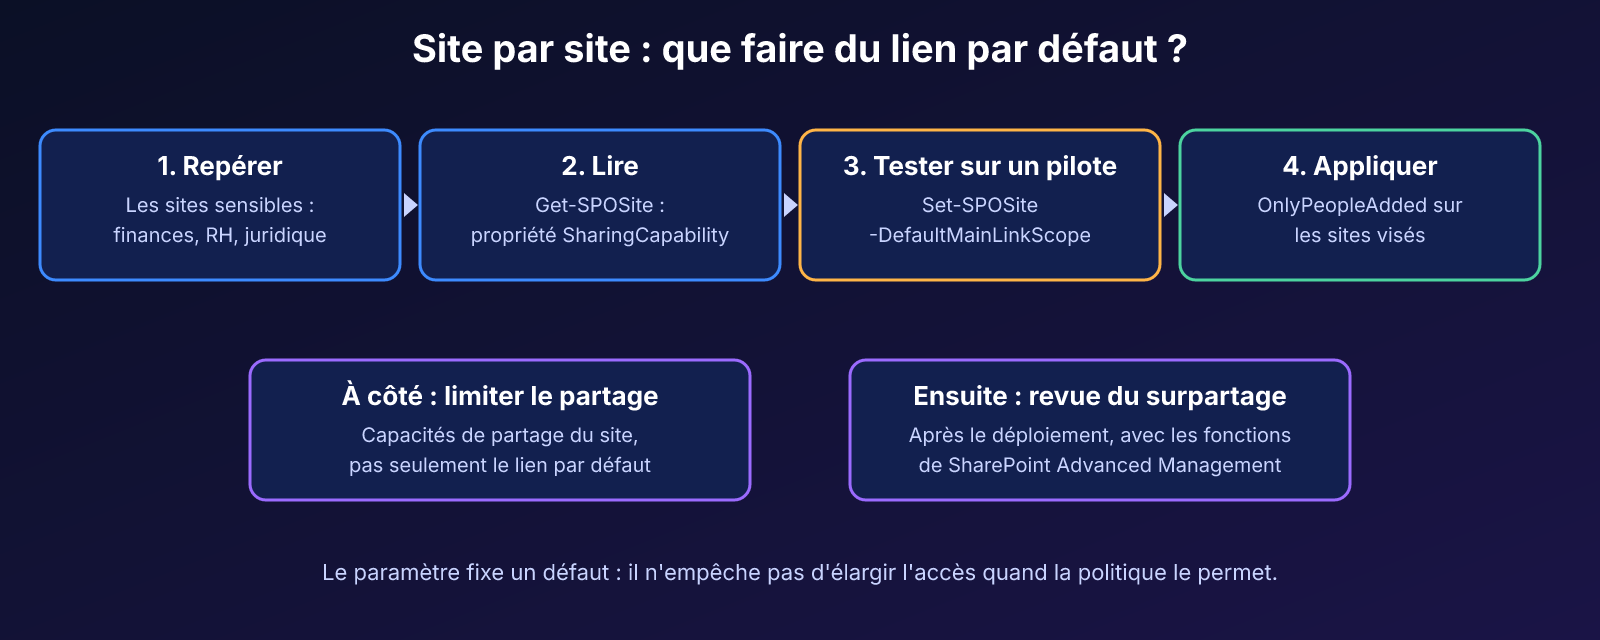
DefaultMainLinkScopede PowerShell SharePoint, défini par site (ou au niveau OneDrive selon l’avis). L’avis le dit sans détour : il n’existe pas d’équivalent à l’échelle du locataire. - Un défaut, pas un verrou. Ce paramètre fixe l’audience par défaut. Il n’empêche pas les utilisateurs d’élargir l’accès quand la politique le permet.
- Vos anciennes politiques ne s’appliquent pas. Selon l’avis, les réglages existants de lien de partage par défaut et les politiques d’expiration des liens continuent de s’appliquer aux anciens liens, mais ne régissent pas les hero links. Si vous comptiez sur l’expiration pour faire le ménage, ce filet ne couvre pas le nouveau lien.
Une contradiction sur les valeurs permises
Les deux sources officielles ne s’entendent pas tout à fait. L’avis MC1454378 liste deux valeurs pour DefaultMainLinkScope : OnlyPeopleAdded (par défaut) et Organization. La page Learn de Set-SPOSite (mise à jour le 2 octobre 2026) en liste trois : les deux précédentes et Anyone, disponible seulement si les liens anonymes sont permis au niveau du locataire. Si le site les désactive, la valeur effective retombe à la plus restrictive suivante. La page Learn est la plus récente et la plus détaillée, mais vérifiez ce que votre module accepte.

Que faire cette semaine ?
- Inventoriez les sites sensibles (finances, ressources humaines, juridique) et lisez leur configuration de partage :
Get-SPOSite -Identity <url>exposeSharingCapability. - Fixez l’audience par défaut des sites sensibles. C’est une modification : testez d’abord sur un site pilote, par exemple avec
Set-SPOSite -Identity <url> -DefaultMainLinkScope OnlyPeopleAdded. - Limitez le partage là où il faut avec les capacités de partage du site plutôt qu’en comptant sur le seul défaut du lien.
- Mettez à jour votre guide de partage et prévenez les utilisateurs qui collaborent beaucoup avec l’externe : l’avis recommande de revoir la documentation et la communication.
- Planifiez une revue du surpartage après le déploiement, avec les fonctions de SharePoint Advanced Management incluses dans une licence Copilot, comme l’évaluation de la gestion du contenu et la révision de l’accès aux sites.
Pour faire l’inventaire sans y passer la semaine, j’ai créé un outil : HeroLinkReadiness sur GitHub. Il relit les réglages de partage et de lien par défaut de chaque site SharePoint pour vous donner une vue d’ensemble avant le déploiement.
Le hero link est une bonne idée : un seul lien qu’on peut corriger sans le renvoyer réduit la prolifération des liens. Mais il déplace le travail de gouvernance de la création du lien vers son réglage par défaut, site par site. Une organisation qui prépare Copilot a donc intérêt à décider maintenant quelle audience par défaut elle veut pour ses sites sensibles, plutôt que de la découvrir plus tard dans une réponse de Copilot qui cite un fichier que personne ne pensait partagé.
Références
- MC1454378 : Microsoft 365: The Next Generation of File & Folder Sharing (Centre de messages, mis à jour le 7 octobre 2026)
- Set-SPOSite (Microsoft Learn, mis à jour le 2 octobre 2026)
- Data, Privacy, and Security for Microsoft Copilot (Microsoft Learn, mis à jour le 30 septembre 2026)
- SharePoint Advanced Management features for Copilot licenses (Microsoft Learn)