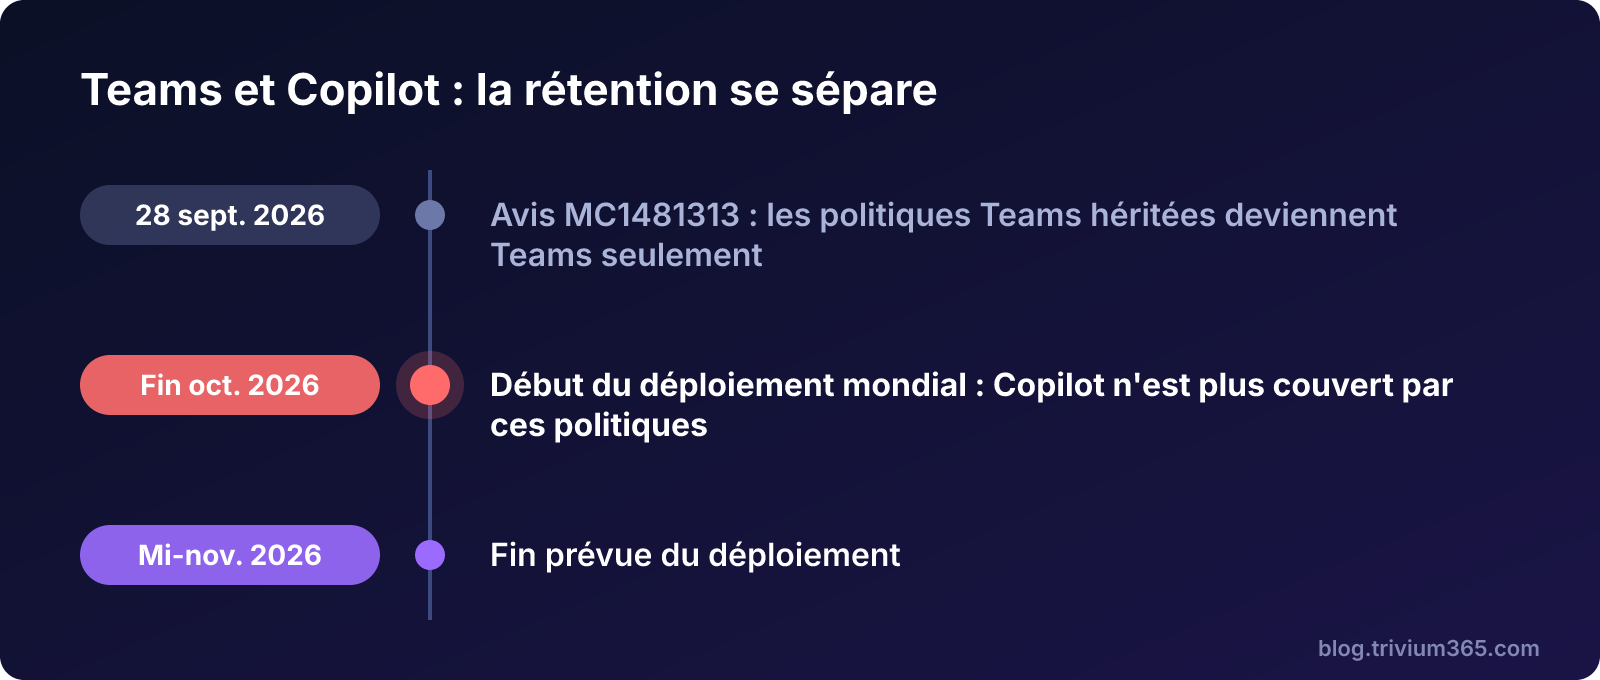
Une politique de rétention créée pour Teams a peut-être protégé jusqu’ici, sans que personne le sache, les requêtes et les réponses de Microsoft Copilot (anciennement Microsoft 365 Copilot). Microsoft met fin à cette couverture implicite : dans l’avis MC1481313 du Centre de messages, publié le 28 septembre 2026, les anciennes politiques de rétention Teams deviennent des politiques réservées à Teams. Si votre conformité repose sur elles, il y a un trou à combler avant la mi-novembre.
Ce que Microsoft change
Selon l’avis, le déploiement mondial commence à la fin d’octobre 2026 et doit se terminer vers la mi-novembre 2026. Voici l’essentiel :
- certaines politiques de rétention Teams s’appliquent aujourd’hui aussi aux interactions avec Copilot ;
- ces politiques « héritées » seront désormais traitées comme des politiques Teams seulement ;
- les interactions avec Copilot ne seront plus retenues ni supprimées par elles ;
- la rétention du contenu Teams lui-même ne change pas ;
- qui veut une couverture pour Copilot doit configurer des paramètres propres à la charge de travail Copilot.
L’avis dit clairement qu’une action est requise si vous comptez sur vos politiques Teams pour gouverner Copilot. Si vous n’avez aucune politique de rétention sur les interactions de Copilot, rien ne sera retiré, mais rien ne le sera non plus ensuite.

Comment on en est arrivé là
La page Learn sur la rétention pour Copilot (mise à jour en juin 2026) explique l’historique. Auparavant, les messages de Copilot étaient inclus automatiquement dans l’emplacement de politique nommé « Teams chats and Copilot interactions », parce que les deux contenus étaient retenus et supprimés par les mêmes mécanismes. Un utilisateur n’avait même pas besoin d’utiliser Teams pour que la politique s’applique à Copilot.
Les politiques pour Copilot sont maintenant distinctes de celles de Teams. Les politiques nouvellement créées offrent trois familles d’emplacements :
- Microsoft Copilot experiences : Microsoft 365 Copilot, Security Copilot, Copilot in Fabric et Copilot Studio ;
- Enterprise AI apps : applications d’IA enregistrées dans Entra, ChatGPT Enterprise et Microsoft Foundry ;
- Other AI apps : ChatGPT, Google Gemini, Microsoft Copilot (version grand public) et DeepSeek.

La page précise que ces politiques couvrent les invites des utilisateurs et les réponses de Microsoft 365 Copilot et de Copilot Studio. Les autres applications d’IA exigent en plus une politique de collecte configurée pour capturer le contenu.
Ce que la rétention fait vraiment aux messages de Copilot
Deux détails de la page Learn évitent de mauvaises surprises :
- les messages sont copiés dans une boîte aux lettres Exchange, dans un dossier caché, puis une tâche périodique les évalue (de 1 à 7 jours) ;
- une suppression réglée à 1 jour peut prendre jusqu’à 16 jours avant que le message disparaisse des recherches eDiscovery. Et la suppression définitive est toujours suspendue si une autre politique, une mise en suspens judiciaire (Litigation Hold) ou une suspension eDiscovery touche la boîte aux lettres.
Autrement dit, ce que l’utilisateur voit dans Copilot ne reflète pas l’état de conservation. Vérifiez avec eDiscovery plutôt qu’avec l’interface.
Trois pièges à éviter
- Croire que rien ne change. Si une politique Teams « toute l’organisation » protégeait aussi Copilot, elle cessera de le faire sans message d’erreur.
- Chercher au mauvais endroit. Les cmdlets
*-AppRetentionCompliance*servent aux politiques statiques couvrant Teams, Viva Engage et, désormais, les applications d’IA, tandis que*-RetentionCompliance*vise surtout Exchange et SharePoint. Pour Copilot, c’est le premier groupe qui compte. - Créer la politique à moitié. Dans
New-AppRetentionCompliancePolicy, le paramètre-Applicationspour les expériences Copilot est en préversion et exige toutes les valeurs ensemble :User:M365Copilot,CopilotForSecurity,CopilotinFabricPowerBI,CopilotStudio,CopilotinBusinessApplicationplatformsSales,SQLCopilot. Microsoft ajoute que les deux dernières valeurs sont sans effet pour l’instant.
Un script de lecture pour l’inventaire
Ce script en lecture seule liste les politiques propres à Teams (celles qui ont pu couvrir Copilot) et celles créées avec les applications. Il ne crée ni ne modifie rien. Pour chaque politique, ouvrez-la ensuite dans Microsoft Purview afin de confirmer ses emplacements : je n’ai pas trouvé dans la documentation officielle la liste des propriétés exposées pour les emplacements Copilot.
# Lecture seule : politiques de rétention à revoir avant le changement de MC1481313.
# Prérequis : module ExchangeOnlineManagement, rôle autorisé dans Microsoft Purview.
Connect-IPPSSession

# Politiques de rétention propres à Teams (candidates à avoir couvert Copilot jusqu’ici)
Get-RetentionCompliancePolicy -TeamsPolicyOnly -DistributionDetail |
    Select-Object -Property Name, Enabled, Mode |
    Format-Table -AutoSize

# Politiques créées avec les applications (dont celles pour Copilot)
Get-AppRetentionCompliancePolicy |
    Select-Object -Property Name, GUID |
    Format-Table -AutoSize
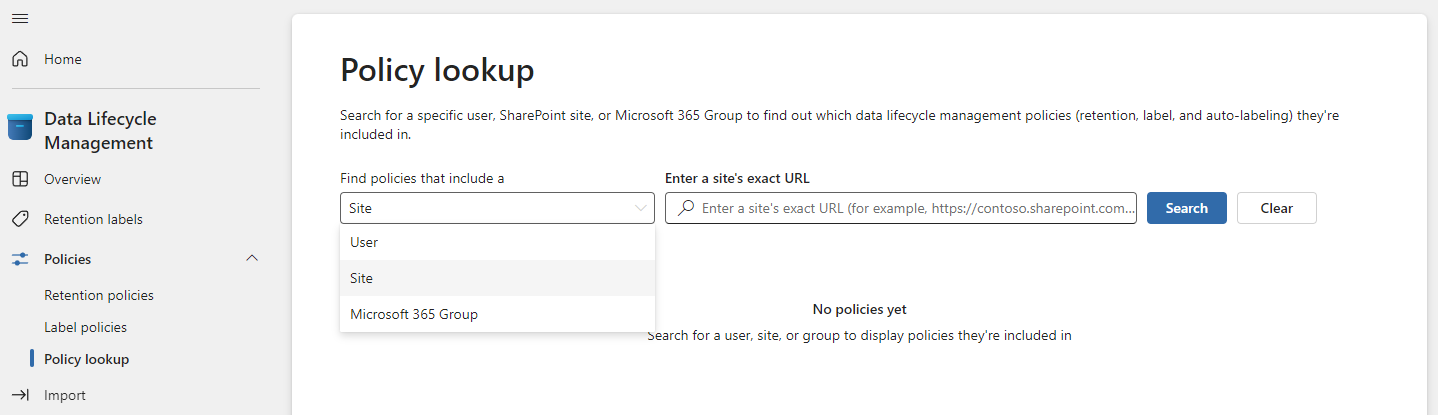
Pour savoir quelles politiques visent une personne en particulier, la page Policy lookup de Gestion du cycle de vie des données dans Microsoft Purview complète bien le script.
Que faire cette semaine ?
- Inventoriez vos politiques de rétention Teams, surtout celles qui visent toute l’organisation.
- Décidez avec votre équipe de conformité si les requêtes de Copilot ainsi que ses réponses doivent être conservées, supprimées ou ignorées, puis pour quelle durée.
- Créez une politique explicite pour les expériences Copilot avant la fin d’octobre. Testez d’abord avec un petit groupe : la fonction est en préversion.
- Vérifiez les suspensions existantes (Litigation Hold, eDiscovery) qui pourraient retarder les suppressions.
- Mettez à jour votre documentation de gouvernance et prévenez le responsable de la conformité et celui des documents.
Pour cibler les lacunes plus vite, j’ai prévu un outil : CopilotRetentionGap sur GitHub, conçu pour repérer les interactions avec Copilot qui ne seront plus couvertes par la rétention.
Une note pour le Québec : l’article 3.2 de la Loi sur la protection des renseignements personnels dans le secteur privé demande des politiques de gouvernance qui encadrent la conservation et la destruction des renseignements. Les requêtes à Copilot peuvent contenir des renseignements personnels : c’est mon interprétation, pas un avis juridique. Validez avec votre responsable de la protection des renseignements personnels.
Ce changement est discret, mais il illustre bien la gouvernance de Copilot : les protections qu’on croyait acquises viennent souvent d’un effet de bord d’un autre produit. Une organisation qui prépare Copilot gagne à écrire noir sur blanc ce qu’elle veut garder, pendant combien de temps et pourquoi, puis à le configurer explicitement plutôt que de s’en remettre à un héritage. Mieux vaut le faire avant la mi-novembre que de le découvrir pendant un dossier d’eDiscovery.
Références
- MC1481313 : Legacy Teams retention policies that cover Copilot will be treated as Teams-only (Centre de messages, 28 septembre 2026)
- Learn about retention for Copilot and AI apps (Microsoft Learn)
- Learn about retention for Teams (Microsoft Learn, 3 juin 2026)
- New-AppRetentionCompliancePolicy (Microsoft Learn)
- Get-AppRetentionCompliancePolicy (Microsoft Learn)
- Get-RetentionCompliancePolicy (Microsoft Learn)
- Loi sur la protection des renseignements personnels dans le secteur privé, art. 3.2 (LégisQuébec)