Si votre équipe de sécurité suit l’utilisation de Copilot dans Microsoft Purview, elle passe probablement par une page qui s’appelle « DSPM pour l’IA ». Cette version classique disparaît à la fin de l’année. Mieux vaut y toucher maintenant que le 30 novembre, avec un rapport à produire pour le comité.
Ce que Microsoft a annoncé
L’avis MC1481315 du Centre de messages (publié le 28 septembre 2026) indique qu’à partir du 30 novembre 2026, Microsoft commencera à retirer Microsoft Purview Data Security Posture Management (DSPM) classique et DSPM pour l’IA classique. La retraite doit être terminée au plus tard le 31 décembre 2026. Le calendrier vise le monde entier ainsi que les nuages GCC, GCC High et DoD. L’avis parle de fin novembre pour le début et de fin décembre pour la fin : les dates exactes dépendent donc du déploiement dans votre locataire.
Qui est touché ? Les organisations qui utilisent aujourd’hui DSPM classique ou DSPM pour l’IA classique dans le portail Purview, donc les administrateurs Purview et les équipes de sécurité et de conformité. Si vous êtes déjà passé à l’expérience actuelle et que vous n’utilisez plus les versions classiques, Microsoft indique qu’aucune action n’est requise.
Un seul DSPM, organisé par objectifs
Selon Microsoft Learn, DSPM pour l’IA et DSPM ont fusionné dans une solution centrale. La nouveauté principale s’appelle les objectifs de sécurité des données (« data security objectives »). Au lieu de naviguer d’une solution Purview à l’autre, vous choisissez un résultat à atteindre et DSPM regroupe les outils pertinents (étiquettes de confidentialité, prévention de la perte de données, gestion des risques internes, eDiscovery). Parmi les objectifs cités : prévenir l’exposition de données dans Microsoft Copilot et ses interactions, prévenir le surpartage de données sensibles et prévenir l’exfiltration vers des destinations à risque.
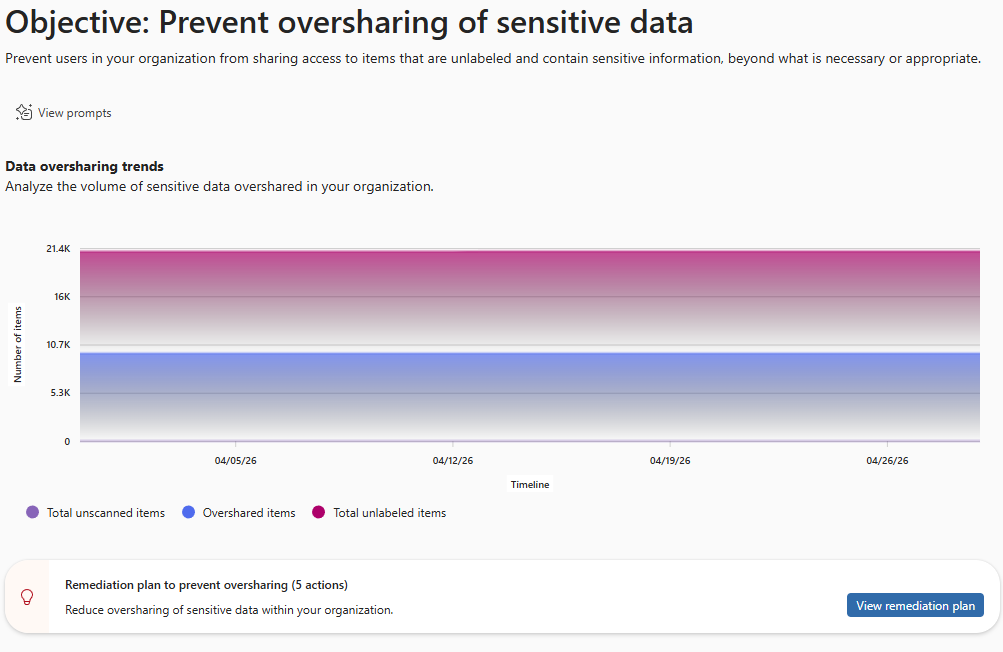
Pour un projet Copilot, deux pages méritent votre attention :
- L’observabilité de l’IA : un inventaire des applications d’IA et des agents (y compris Microsoft Agent 365) actifs au cours des 30 derniers jours, avec le nombre d’éléments à risque élevé et d’interactions sensibles.
- Les évaluations des risques de données (« data risk assessments ») : elles repèrent le surpartage dans SharePoint et OneDrive. C’est l’outil le plus concret pour nettoyer avant ou pendant un déploiement.
Où sont passées vos tâches ?
Microsoft publie une page de correspondance entre l’ancien et le nouveau (mise à jour le 1er mai 2026). Voici les principaux déplacements pour DSPM pour l’IA :
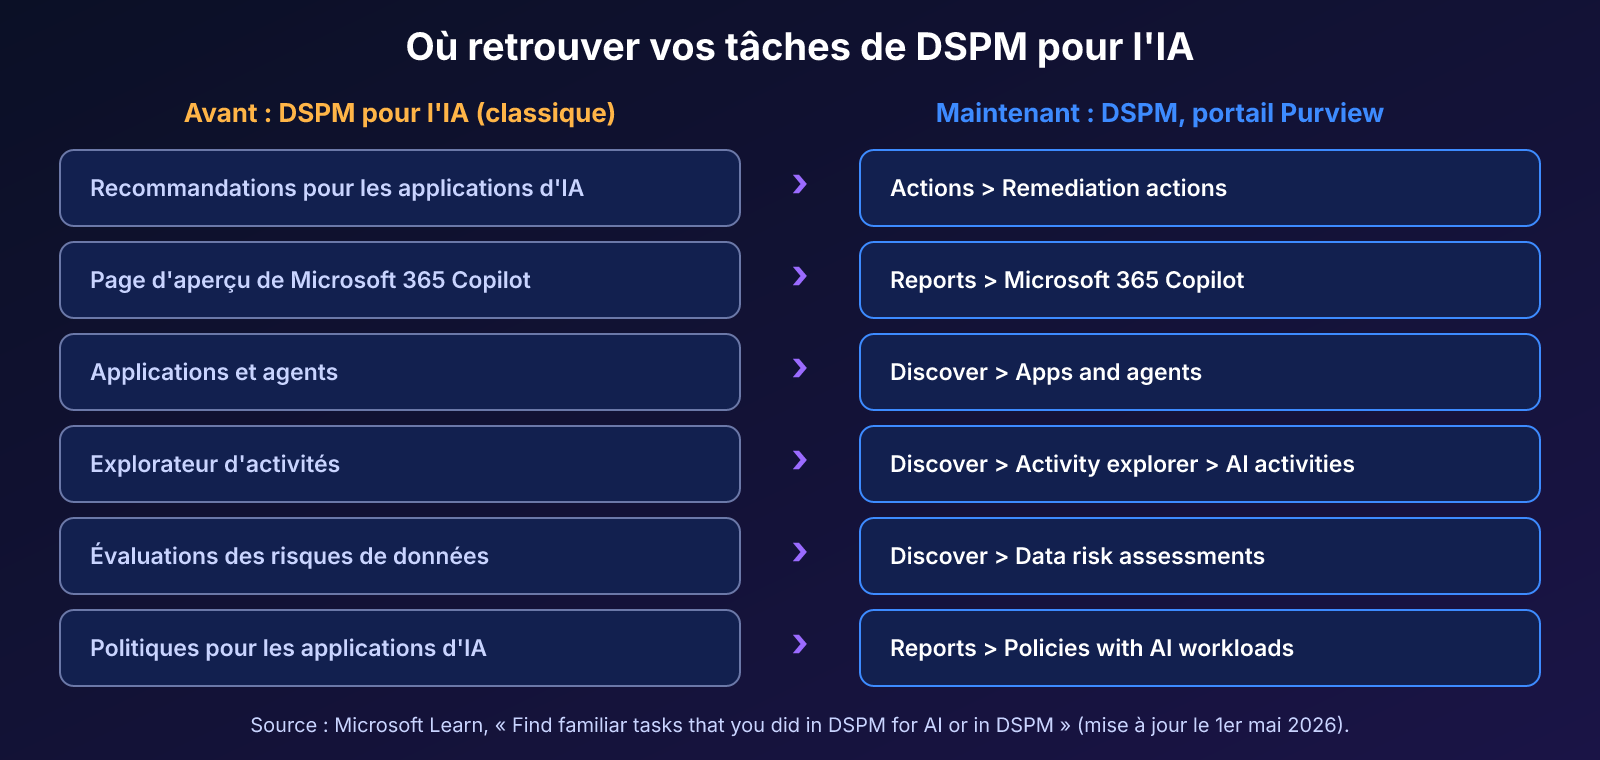
Autre point utile : les stratégies à un clic des versions classiques (stratégies par défaut de découverte des données et de protection des données sensibles dans l’IA générative) se retrouvent dans Actions, Remediation actions. Microsoft précise que la plupart de ces stratégies viennent de DSPM pour l’IA.
Les évaluations de risques : votre allié contre le surpartage
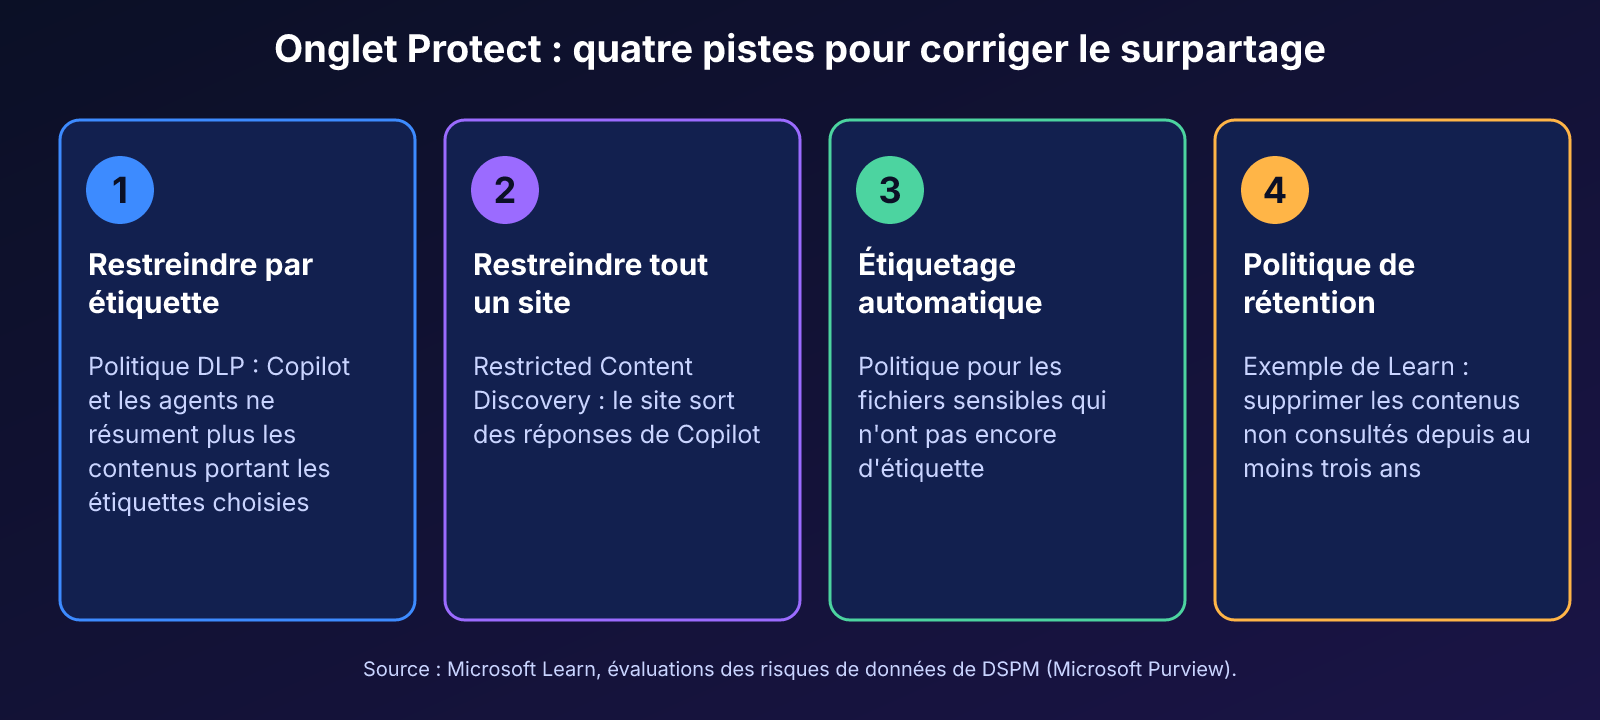
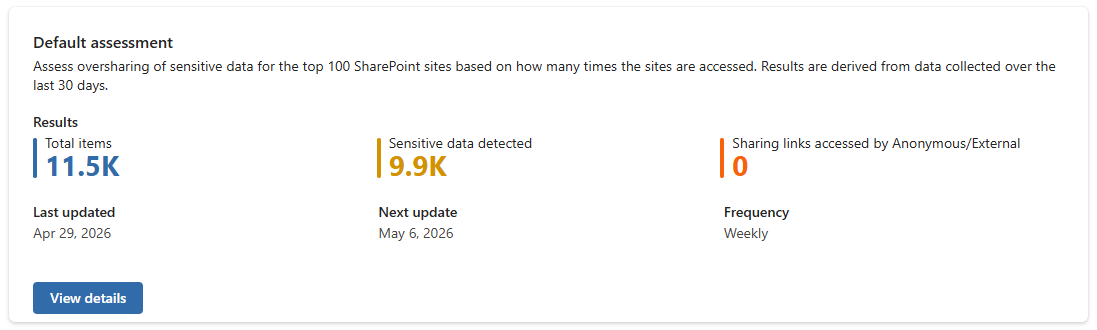
D’après Learn, une évaluation par défaut s’exécute chaque semaine sur les 100 sites SharePoint les plus utilisés de l’organisation. Prévoyez un délai de quatre jours avant de voir les premiers résultats. Chaque site offre quatre onglets : Overview, Identify, Protect et Monitor. L’onglet Protect propose quatre pistes de correction :
- Restreindre par étiquette : une politique DLP qui empêche Copilot et les agents de résumer les contenus portant les étiquettes choisies.
- Restreindre tout un site : Restricted Content Discovery pour exclure des sites de Copilot.
- Créer une politique d’étiquetage automatique pour les fichiers sensibles non étiquetés.
- Créer une politique de rétention : Learn donne l’exemple de la suppression des contenus non consultés depuis au moins trois ans.
L’onglet Monitor affiche le nombre d’éléments partagés avec n’importe qui (liens « Anyone »), avec toute l’organisation, avec des personnes précises et à l’externe. Il renvoie vers les rapports de gouvernance de l’accès aux données de SharePoint. Pour le Québec, ce genre de constat alimente directement l’évaluation des facteurs relatifs à la vie privée que j’ai abordée dans l’article précédent sur la Loi 25.
Que faire cette semaine ?
- Faire l’inventaire. Quels rapports, alertes ou procédures de votre équipe dépendent de DSPM classique ou de DSPM pour l’IA classique ? Demandez-le à vos administrateurs Purview et à l’équipe de sécurité.
- Confirmer l’accès. Ouvrez le portail Purview, Solutions, DSPM. Il faut un compte avec le rôle Entra Compliance Administrator ou Global Administrator (ou le groupe de rôles Compliance Administrator de Purview). Certaines activités exigent d’autres rôles.
- Accepter les tâches de configuration initiales. À la première ouverture, DSPM vous demande d’activer certaines options si elles ne le sont pas déjà. Microsoft recommande d’attendre environ une journée avant de voir des données exploitables.
- Refaire vos tâches courantes à l’aide du tableau de correspondance, puis mettre à jour la documentation, la formation et les consignes du centre de services.
- Lancer les évaluations de risques. Regardez le résultat de la première évaluation par défaut et choisissez un site à corriger en premier.
Ce changement de nom cache un vrai déplacement de philosophie : on passe d’une liste de fonctions à une liste de résultats à obtenir. C’est un meilleur point de départ pour un responsable de la sécurité qui doit expliquer à sa direction pourquoi Copilot ne montre pas n’importe quoi à n’importe qui. Reste un risque tout simple : une retraite annoncée au 30 novembre tombe en pleine période de budgets et de congés. Les équipes qui auront traité le sujet en octobre n’auront pas à improviser en décembre. Et celles qui n’utilisaient pas encore DSPM ont maintenant une bonne raison de l’ouvrir.